


상세 컨텐츠
본문
최근 협업 도구인 Slack의 정상적인 '워크스페이스 초대' 기능을 악용한 피싱 메일이 국내 기업을 대상으로 유포 중인 것으로 확인되었습니다.
💡 참고하세요
Slack은 기업이나 팀이 업무용 메신저처럼 사용하는 협업 도구로, 이메일 대신 채널과 대화방에서 소통하고 파일을 공유하는 서비스입니다. 여러 구성원이 모여 함께 일하는 공간을 '워크스페이스(Workspace)'라고 부르며, 새로운 구성원을 추가할 때는 Slack이 해당 사용자에게 자동으로 초대 메일을 발송합니다. 이번 사례는 이 초대 기능을 악용합니다.
피싱메일은 악성 첨부파일이나 위조한 로그인 페이지 대신, Slack이 실제로 발송하는 정상 초대 메일을 그대로 이용한다는 점에서 기존 피싱메일과 차이를 보입니다. 앞서 소개해 드렸던 대표이사 사칭 피싱 메일에서 공격자가 Gmail / Hotmail 계정으로 보안 장비를 우회했던 것과 달리, 이번에는 아예 신뢰받는 서비스의 발송 체계를 그대로 빌려 쓰는 형태로 진화했습니다.
"지금 사무실인가요?"... 대표님 사칭 피싱 메일 주의!
최근 주요 기업을 대상으로 대표이사나 임원을 사칭한 피싱 메일이 지속적으로 유포되고 있습니다. 이번 공격은 직접적인 악성 행위 대신, 메일 수신자의 반응을 유도하는 사회공학적 기법을
blog.alyac.co.kr
1. 피싱 메일 분석
공격자는 자신이 직접 만든 가짜 Slack 워크스페이스로 사용자를 초대합니다. 이때 발송되는 메일은 Slack이 정상적으로 보내는 초대 메일이므로, 겉으로는 일반적인 업무 초대와 구분하기 어렵습니다.

특히 이번 피싱 메일은 발신자 주소가 실제 Slack의 발송 주소(no-reply@slack.com)로 표시되거나, 초대 대상에 표적 기업의 주소를 지정하는 방식으로 발신자가 회사 도메인처럼 보이도록 표시됩니다. 어느 경우든 Slack의 정식 발송 체계를 그대로 거치기 때문에, 발신자만으로는 정상 초대와 구분하기 어렵습니다.
여기에 초대한 사람의 이름을 표적 기업의 임원 사칭으로, 워크스페이스명을 실제 회사명으로 설정하고 회사 로고까지 프로필에 적용하여, 마치 회사가 공식적으로 발송한 초대처럼 정교하게 위장합니다.
본문에는 "○○님이 고객님을 △△에 참여하도록 초대했습니다"라는 정상 초대 문구와 함께 [초대 수락] 버튼이 표시되며, 클릭을 유도합니다.
[초대 수락] 버튼을 클릭하면 실제 Slack의 워크스페이스 참여 안내 페이지가 표시됩니다.
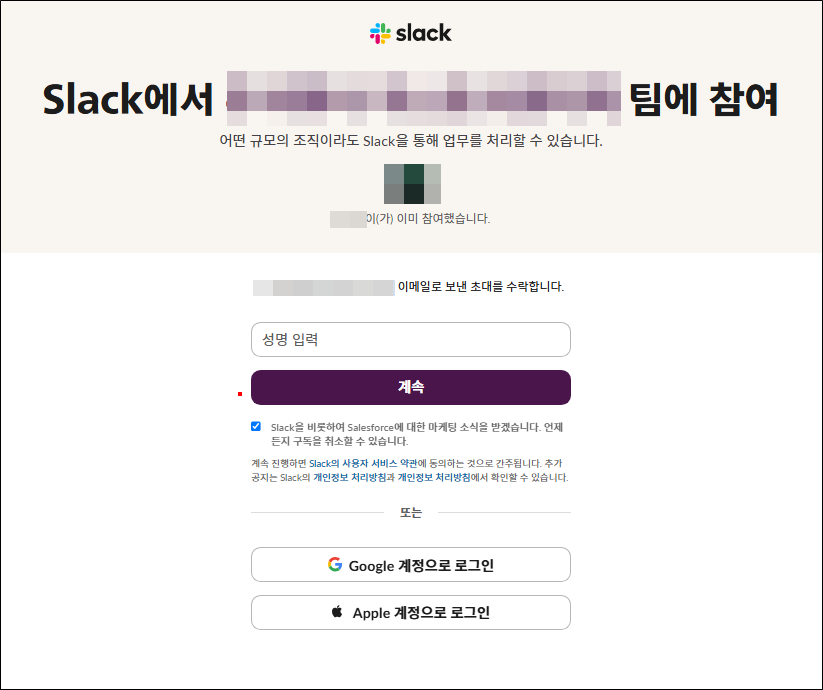
이 페이지는 Slack이 제공하는 정상 페이지로, 여기에서도 사칭한 회사명("○○ 팀에 참여")과 임원명("○○○이(가) 이미 참여했습니다")이 그대로 표시됩니다. 성명만 입력하면 바로 워크스페이스에 참여하게 되며, 페이지 자체에는 악성 요소가 없기 때문에 사용자가 의심할 만한 단서를 찾기 어렵습니다.
실제 위협은 사용자가 워크스페이스에 참여한 이후에 시작될 것으로 예상되며, 공격자는 이렇게 확보한 접점을 통해 워크스페이스 안에서 가짜 로그인 페이지로 유도하거나 계정 연동을 요구하는 등 본격적인 정보 탈취를 시도할 수 있습니다.
다만 메일 하단의 '초대한 사람' 정보를 살펴보면, 사칭한 대표이사명과 무관한 무작위 웹메일 주소(Gmail, Outlook 등)가 실제 초대 주체로 표시되어 있어 정상 초대가 아님을 확인할 수 있습니다.
2. 피싱 메일 주요 특징
- 정상 인프라 악용
Slack의 정식 발송 체계를 통해 메일이 전송되므로, 발신 도메인 검증(SPF·DKIM·DMARC)과 도메인 평판 기반 필터링을 모두 통과합니다. - 발신자 신뢰 악용
발신자 주소가 실제 Slack 주소(no-reply@slack.com)로 표시되거나 회사 도메인처럼 보이도록 표시되어, 발신자 확인만으로는 걸러내기 어렵습니다. - 신원 사칭
초대한 사람의 이름을 기업의 실제 임원명으로, 워크스페이스명을 실제 회사명으로 설정하고 회사 로고까지 적용하여 신뢰도를 높입니다. - 연쇄 유포
특정 기업 한 곳이 아니라 국내 여러 기업을 대상으로 같은 방식이 반복 유포되며, 표적 기업마다 실제 회사명 및 임원명을 바꿔 사칭합니다. - 정상 페이지 경유
[초대 수락] 버튼을 클릭하면 실제 Slack의 정상적인 워크스페이스 참여 안내 페이지로 연결됩니다. 링크 자체는 진짜 Slack 페이지이므로 URL이나 페이지 진위 확인만으로는 위험을 감지하기 어렵고, 실제 공격은 사용자가 워크스페이스에 참여한 이후 내부에서 이루어질 수 있습니다.
3. 대응 가이드라인 및 예방 수칙
✔ 초대 주체 재확인
발신자 주소가 Slack 주소이거나 회사 도메인으로 표시되더라도 안심해서는 안 됩니다. 메일 하단의 '초대한 사람' 정보에 표시된 실제 메일 주소를 확인하고, 회사와 무관한 무작위 웹메일 주소라면 피싱을 의심해야 합니다.
✔ 예상하지 못한 초대 경계
사내에서 Slack 도입이나 워크스페이스 참여를 사전에 안내받은 바 없는데 대표이사·임원 명의의 초대가 도착했다면 반드시 의심합니다.
✔ 계정 연동 요구 경계
워크스페이스 참여 과정에서 회사 SSO 로그인이나 계정 연동을 요구한다면 각별히 주의해야 합니다.정상적인 Slack 초대는 계정 정보를 다시 입력하도록 요구하지 않습니다.
✔ 교차 확인 필수
예상하지 못한 초대를 받았다면, 초대한 것으로 표시된 담당자에게 전화나 사내 메신저 등 기존의 공식 채널을 통해 실제 초대 여부를 확인합니다.
✔ 사내 보안팀 신고
의심스러운 초대 메일을 수신했다면 클릭하지 말고 즉시 사내 보안 담당 부서로 공유합니다.
최근 피싱 공격은 사용자가 익숙하게 신뢰하는 서비스와 기능을 그대로 활용하여 갈수록 정교해지고 있습니다. 신뢰할 수 있는 플랫폼에서 온 메일이라 하더라도 그 '내용'까지 신뢰할 수 있는 것은 아니므로, 예상하지 못한 초대나 계정 연동 요구를 받았을 경우 즉시 반응하기보다 반드시 공식 채널을 통해 사실 확인 절차를 거쳐 피해를 예방하시기 바랍니다.
'국내외 보안동향' 카테고리의 다른 글
| GitLab 경로 탐색 취약점(CVE-2026-85706) 긴급 업데이트 권고 (0) | 2026.09.14 |
|---|---|
| 구글 크롬, 원격코드 실행 가능한 제로데이 취약점(CVE-2026-85046) 긴급 업데이트 권고 (0) | 2026.09.07 |
| ClickFix의 또 다른 진화, TerminalFix 공격 주의 (0) | 2026.09.01 |
| 구글 크롬, 제로데이 취약점(CVE-2026-11645) 긴급 업데이트 권고 (0) | 2026.06.10 |
| Bitwarden CLI 침해로 이어진 Checkmarx KICS 공급망 공격 - 보안 도구를 역이용한 공급망 공격 (0) | 2026.04.28 |
댓글 영역