


상세 컨텐츠
본문
안녕하세요! 이스트시큐리티 시큐리티대응센터(ESRC)입니다.
이 보고서는 2026년 3분기(7~9월) 랜섬웨어 동향 보고서로, 자사 백신 프로그램 '알약'의 랜섬웨어 행위기반 차단 통계와 함께 국내외 주요 랜섬웨어 그룹의 활동 동향을 정리하였습니다.
1주요 랜섬웨어 동향
ESRC에서 선정한 2026년 3분기 주요 랜섬웨어 동향입니다.
2분기가 공격 그룹의 다변화와 공격 기법(TTP)의 고도화가 중심이었다면, 3분기는 역대 최다 수준의 피해 규모 속에서 Qilin·TheGentlemen 양강 체제가 굳어지고, 국내 피해가 전 분기 대비 두 배 가까이 늘어난 분기였습니다. 한편 랜섬웨어 조직의 유출 사이트가 다른 범죄 조직에 탈취되는 생태계 내부의 균열과, AI 에이전트가 공격 전 과정을 수행한 첫 사례가 함께 확인되었습니다.
국내 피해 두 배 가까이 증가 — 제조업 집중과 한미 공동 경보
3분기 확인된 국내 피해는 총 22건으로, 2분기(12건) 대비 약 83% 늘었습니다. 특히 8월(10건)과 9월(9건)에 집중되었으며, 산업별로는 제조가 8건으로 최다였고 기술 5건이 그 뒤를 이었습니다. 도면·설계 등 핵심 기술 자료를 보유한 제조 분야가 반복적으로 표적이 되고 있습니다.
공격 주체도 한층 다변화되었습니다. 글로벌 1위 Qilin이 3건으로 가장 많았고, AuditTeam·MetaEncryptor·Black X·Barracuda가 각 2건, 그 외 11개 그룹이 각 1건씩 국내 기업을 유출 사이트에 게시하는 등 총 16개 그룹이 국내를 표적으로 삼았습니다. 대형 RaaS뿐 아니라 중소 그룹까지 국내 기업을 노리는 흐름이 2분기에 이어 더욱 뚜렷해졌습니다.
정부 차원의 경보도 이어졌습니다. 8월 11일(한국 시간) 미국 FBI·CISA·NSA 등과 한국 경찰청은 랜섬웨어 'Gunra'에 대한 #StopRansomware 공동 보안권고를 발표했으며(Gunra는 3분기에도 국내 1건 확인), 이튿날 한국인터넷진흥원(KISA)은 올해 상반기 랜섬웨어 피해 신고가 145건으로 전년 동기(82건) 대비 76.8% 증가했다고 밝혔습니다. 유출 사이트에 게시되는 피해와 실제 신고되는 피해 모두 가파르게 늘고 있는 만큼, 국내 기업의 각별한 주의가 필요합니다.
Qilin·TheGentlemen 양강 체제 — 미국 수사기관 침해와 대규모 개인정보 유출
3분기 가장 활발한 그룹은 Qilin과 TheGentlemen으로, 두 그룹이 각각 395건을 기록하며 공동 1위에 올랐습니다. 두 그룹의 합계(790건)는 전체 피해의 약 25%에 달합니다. Qilin은 2분기(334건) 대비 약 18% 늘며 4분기 연속 최상위를 지켰고, TheGentlemen은 2분기(262건) 대비 약 51% 급증하며 Qilin과 어깨를 나란히 했습니다.
Qilin은 8월 26일 미국 주류·담배·화기·폭발물단속국(ATF)을 유출 사이트에 게시했습니다. ATF는 같은 날 내부망과 분리된 별도 시스템이 침해된 '중대 사고(major incident)'임을 공식 인정하고 법무부와 함께 조사에 착수했으며(공격 주체는 밝히지 않음), 이후 Qilin은 72시간의 협박 기한이 지나자 수사 관련 자료 약 6.3GB를 공개했습니다.
TheGentlemen은 8월 오스트리아 노동회의소(Arbeiterkammer)를 침해해 약 27만 명의 회원 정보가 영향을 받았고, 9월에는 협력사의 탈취 자격증명으로 고객 서비스 API에 접근하는 방식으로 미국 의료 IT 기업 Veradigm의 환자 데이터 350만 건 탈취를 주장했습니다. 국내에서는 Qilin이 금융·제조 분야 등 3건의 피해를 남겼습니다.
Clop의 귀환과 균열 — PLM 솔루션 대량 탈취, 그리고 털린 유출 사이트
2분기 2건에 그쳤던 Clop은 3분기 113건으로 공동 3위에 오르며 다시 전면에 등장했습니다. 이 급증의 배경에는 제조·설계 기업이 쓰는 제품수명주기관리(PLM) 솔루션 PTC Windchill·FlexPLM의 취약점(CVE-2026-12569)이 있었습니다. 인증 없이 원격 코드 실행이 가능한 안전하지 않은 역직렬화 결함(CVSS 9.3)으로, 7월부터 공격이 확인되었고 미국 CISA는 이를 긴급 조치 대상(KEV)으로 등재했습니다. 8월에는 Clop이 Windchill 내부 구조에 맞춰 제작한 전용 웹셸을 사용해 항공우주·방산·제조·의료기기 기업 등을 노렸으며, 이 웹셸은 저장된 자격증명을 복호화하고 설계 파일 저장소를 탐색·탈취하는 기능을 갖춘 것으로 분석되었습니다. MOVEit·GoAnywhere 등 기업용 파일 전송 솔루션을 노려 온 Clop의 대량 탈취 방식이 설계 데이터를 다루는 솔루션으로 옮겨간 것으로, 국내에서도 9월 유통 분야 1건의 피해가 확인되었습니다.
그러나 9월 18일, Clop은 오히려 피해자가 되었습니다. 데이터 탈취·갈취 조직 ShinyHunters가 Clop 유출 사이트의 Grav CMS 경로 조작 취약점(CVE-2026-42608)을 악용해 사이트를 장악·변조한 것입니다. ShinyHunters는 서버 로그와 onion 서비스 개인키 등을 탈취했다고 주장하며 Clop에 거액을 요구했고, 과거 Clop에 몸값을 지불한 기업 명단과 지불 내역까지 공개하겠다고 위협했습니다. 결국 Clop은 유출 사이트를 새 주소로 옮겼습니다. 이 사건은 몸값을 지불하더라도 탈취된 데이터는 결코 안전해지지 않는다는 사실을 보여줍니다. 공격 조직이 보관하던 협상 자료마저 또 다른 조직의 손에 넘어갈 수 있기 때문입니다.
AI 에이전트가 공격 전 과정을 수행한 첫 사례 — JadePuffer
7월 클라우드 보안 기업 Sysdig는 대형언어모델(LLM) 기반 AI 에이전트가 침투부터 암호화까지 공격 전 과정을 수행한 첫 랜섬웨어 사례로 'JadePuffer'를 공개했습니다. AI 에이전트는 LLM 앱 개발 도구 Langflow의 원격 코드 실행 취약점(2025년에 패치된 취약점)으로 침투한 뒤 정찰·자격증명 탈취·내부 이동·지속성 확보를 스스로 수행했고, 운영 중인 MySQL 서버의 설정 항목 1,342개를 암호화하고 원본을 삭제했습니다. 실패한 로그인을 31초 만에 스스로 수정해 재시도하는 등 사람처럼 상황에 맞춰 공격을 조정했습니다.
주목할 점은 이 공격이 복구 자체를 불가능하게 만든다는 것입니다. 암호화 키가 저장되거나 공격자에게 전달되지 않아 몸값을 내도 복구할 수 없었고, 협박문의 비트코인 주소는 공개 문서에 쓰이는 예시 주소였습니다. 9월 말 Microsoft는 이 조직(Storm-3168)이 탈취한 클라우드 서비스 계정으로 Azure 환경에서 100개가 넘는 스토리지 계정과 키 저장소·가상머신 등을 단 7분 만에 삭제 대상으로 삼은 사례를 공개했습니다.
공격자는 복구를 어렵게 하려고 백업·복구 보호 설정까지 제거하려 했습니다. 다만 리소스 잠금(Resource Lock)이 걸려 있던 자원은 삭제를 피했는데, 클라우드 환경에서는 기본 보호 설정이 피해 규모를 가른다는 점을 보여줍니다. 공격에 필요한 기술 장벽이 AI로 낮아지면서, 인터넷에 노출된 AI·개발 도구와 클라우드 자격증명 관리의 중요성이 커지고 있습니다.
원격접속 장비가 여전히 정문 — 패치만으로는 끝나지 않는 침해
2분기 Qilin의 Check Point VPN 제로데이 악용에 이어, 3분기에도 원격접속 장비가 주요 침투 경로였습니다. 7월 제로데이로 악용이 시작된 SonicWall SMA1000 원격접속 장비의 취약점 2개(CVE-2026-15409·CVE-2026-15410)는 연계하면 인증 없이 장비의 최고 권한을 얻을 수 있어 CISA KEV에 등재되었고, 위협 인텔리전스 기업 CYFIRMA는 8월에도 공동 3위(113건)의 INC Ransom 관련 조직이 이 취약점을 계속 악용했다고 분석했습니다. 특히 이 장비에서는 재부팅이나 보안 업데이트 이후에도 살아남는 악성 모듈이 확인되어, 패치를 적용한 것만으로는 침해가 끝났다고 볼 수 없다는 점이 부각되었습니다.
9월에는 F5 BIG-IP APM의 원격 코드 실행 취약점(CVE-2026-94127, 특정 OAuth 설정에서 발생)이 패치 이전부터 악용되어 CISA KEV에 등재되었고, 공개 당시 인터넷에 노출된 장비가 1만 4천여 대에 달했습니다. 같은 달 다수 고객사를 한 번에 관리하는 원격관리 도구(N-central·ScreenConnect)의 치명적 취약점도 공개되었는데, 관리형 서비스 제공업체(MSP)를 통한 대규모 확산 경로가 될 수 있어 각별한 주의가 필요합니다.
2랜섬웨어 그룹 동향
3분기 피해 규모 및 월별 추이
2026년 3분기 전 세계에서 확인된 랜섬웨어 피해는 총 3,173건으로, 2분기(2,666건) 대비 약 19% 늘었습니다. 월별로는 8월에 1,274건으로 정점을 찍은 뒤 9월에는 909건으로 감소했습니다. 외부 집계(Comparitech)에서도 3분기는 분기 기준 역대 최다로 집계되는 등, 공격 규모가 한 단계 커진 분기였습니다. 국내 피해는 총 22건으로, 8~9월에 19건이 집중되었습니다.
월별 피해 추이
| 월 | 글로벌 피해 | 국내 피해 |
|---|---|---|
| 7월 | 990건 | 3건 |
| 8월 | 1,274건 | 10건 |
| 9월 | 909건 | 9건 |
| Q3 합계 | 3,173건 | 22건 |
단위 : 건 | 2026년 7~9월(Q3) 집계
3분기 실적을 전분기(2분기)와 비교하면 아래와 같습니다. 전체 피해와 활동 그룹 수가 함께 늘어난 가운데, 국내 피해가 두 배 가까이 증가한 점과 공동 1위 체제가 형성된 점이 두드러집니다.
2분기 대비 주요 지표 변화
| 지표 | 2분기 | 3분기 | 변화 |
|---|---|---|---|
| 글로벌 총 피해 | 2,666건 | 3,173건 | ▲ 약 19% 증가 |
| 분기 최다 그룹 | Qilin | Qilin·TheGentlemen | 공동 1위 |
| 활동 그룹 수 | 89개 | 112개 | ▲ 그룹 다변화 |
| 상위 10개 그룹 집중도 | 54% | 48% | ▼ 분산 |
| 국내 피해 | 12건 | 22건 | ▲ 약 83% 증가 |
전분기 대비 비교 | 2분기 수치는 2026 Q2 보고서 기준
랜섬웨어 그룹별 공격 현황 (2026 Q3)
Qilin과 TheGentlemen이 각 395건(전체의 약 12.4%)으로 공동 1위를 차지했으며, INC Ransom과 Clop이 각 113건으로 뒤를 이었습니다. 이번 분기에는 전 세계에서 총 112개 그룹이 활동했고, 상위 10개 그룹이 차지하는 비중은 약 48%(1,518건)로 2분기(54%) 보다 낮아져 공격 주체가 더 넓게 분산되었습니다.
Krybit·Deadlock·Storm 등 중견 그룹이 상위 10위에 새로 진입한 반면, 2분기 3위였던 DragonForce(238건 → 71건)와 Akira(125건 → 89건), LockBit5(107건 → 59건)는 활동이 크게 줄었습니다.
랜섬웨어 그룹별 피해건수 Top 10
단위 : 건 | 2026년 7~9월(Q3) 집계
피해 국가 Top 10
단위 : 건 | 2026년 7~9월(Q3) 집계
산업군별 피해건수 Top 10
단위 : 건 | 2026년 7~9월(Q3) 집계
국내 기업 피해 현황 (2026 Q3)
2026년 3분기 국내에서 확인된 랜섬웨어 피해는 총 22건으로, 7월 3건에서 8월 10건, 9월 9건으로 급증했습니다. 공격 그룹별로는 글로벌 공동 1위 Qilin이 3건으로 가장 많았고, AuditTeam·MetaEncryptor·Black X·Barracuda가 각 2건으로 뒤를 이었습니다. 이 밖에 Clop·SafePay·DragonForce·LockBit5·Gunra 등 11개 그룹이 각 1건씩 국내 기업을 게시해, 국내를 노린 그룹은 2분기 8개에서 16개로 크게 늘었습니다.
산업별로는 제조가 8건으로 가장 많았고 기술 5건이 뒤를 이었으며, 자동차·금융·유통·교육·숙박 등 다양한 분야로 피해가 이어졌습니다. 특히 산업용 설비·부품·자동화 장비 등 제조 공급망 기업의 피해가 두드러져, 협력사를 경유한 2차 피해 가능성에도 대비가 필요합니다.
국내 피해 공격 그룹별 건수
단위 : 건 | 2026년 7~9월(Q3) 국내 피해 집계
국내 피해 산업군별 건수
단위 : 건 | 2026년 7~9월(Q3) 국내 피해 집계
해외 주요 피해 동향
글로벌 산업군 피해는 제조(525건)·IT/기술(400건)·의료(305건)가 상위를 차지했습니다. 국가별로는 미국(1,121건)이 전체의 약 35%를 차지하며 부동의 1위를 유지했고, 독일·영국·이탈리아가 뒤를 이었습니다.
개별 사건으로는 미국 수사기관(ATF)과 독일 베를린 주정부 등 공공기관이 잇달아 표적이 되었고, 수십만~수백만 명 규모의 개인정보 유출이 이어졌습니다.
| 피해 기관 | 공격 그룹 | 피해 내용(게시 주장 및 기관 대응) |
|---|---|---|
| ATF 주류·담배·화기·폭발물단속국 / 미국 |
Qilin | 8/26 유출 사이트 게시. ATF는 같은 날 내부망과 분리된 별도 시스템 침해를 '중대 사고'로 인정하고 법무부와 조사에 착수(공격 주체는 밝히지 않음). 협박 기한 경과 후 수사 관련 자료 약 6.3GB 공개 |
| Arbeiterkammer 노동회의소 / 오스트리아 |
TheGentlemen | 8월 침해. 회원 약 27만 명의 이름·주소·고용주·사회보장번호 등 영향 |
| 베를린 주정부 지방정부 / 독일 |
Rhysida | 8월 행정망 침해 후 약 230만 달러 요구. 주정부가 지불을 거부하자 시민 개인정보 등 5.7TB 공개 |
| Stadler Rail 철도차량 제조 / 스위스 |
Everest | 7월 협력사와 자료를 주고받던 플랫폼을 경유해 침해, 1,000만 스위스프랑(약 1,230만 달러) 요구. 기업이 지불을 거부하고 고소하자 201GB 공개. 기업은 협력사의 보안과 무관한 기술 자료라고 밝힘 |
| Veradigm 의료 IT / 미국 |
TheGentlemen | 9월 초 유출 사이트 게시, 환자 데이터 350만 건 이상 탈취 주장. 협력사의 탈취 자격증명으로 고객 서비스 API에 접근한 것으로 알려졌으며, 기업은 9월 8일 환자 개인정보 침해를 공식 확인 |
3알약 랜섬웨어 행위기반 차단 통계
2026년 3분기 자사 백신 프로그램 '알약'에 탑재되어 있는 '랜섬웨어 행위기반 사전 차단' 기능을 통해 총 46,791건의 랜섬웨어 공격을 차단했으며, 이를 일간 기준으로 환산하면 일 평균 약 509건의 랜섬웨어 공격을 차단한 것으로 볼 수 있습니다. 이는 2분기(43,747건) 대비 약 7.0% 증가한 수치입니다. 월별로는 8월(16,655건, 전월 대비 약 14.6% 증가)에 정점을 찍은 뒤 9월(15,602건)에는 소폭 감소했는데, 이는 글로벌 피해 건수가 8월에 정점을 찍은 흐름과도 일치합니다.
이번 통계는 개인 사용자를 대상으로 무료 제공하는 공개용 알약 백신 프로그램의 '랜섬웨어 행위기반 사전 차단 기능'을 통해 차단된 공격만을 집계한 결과입니다.
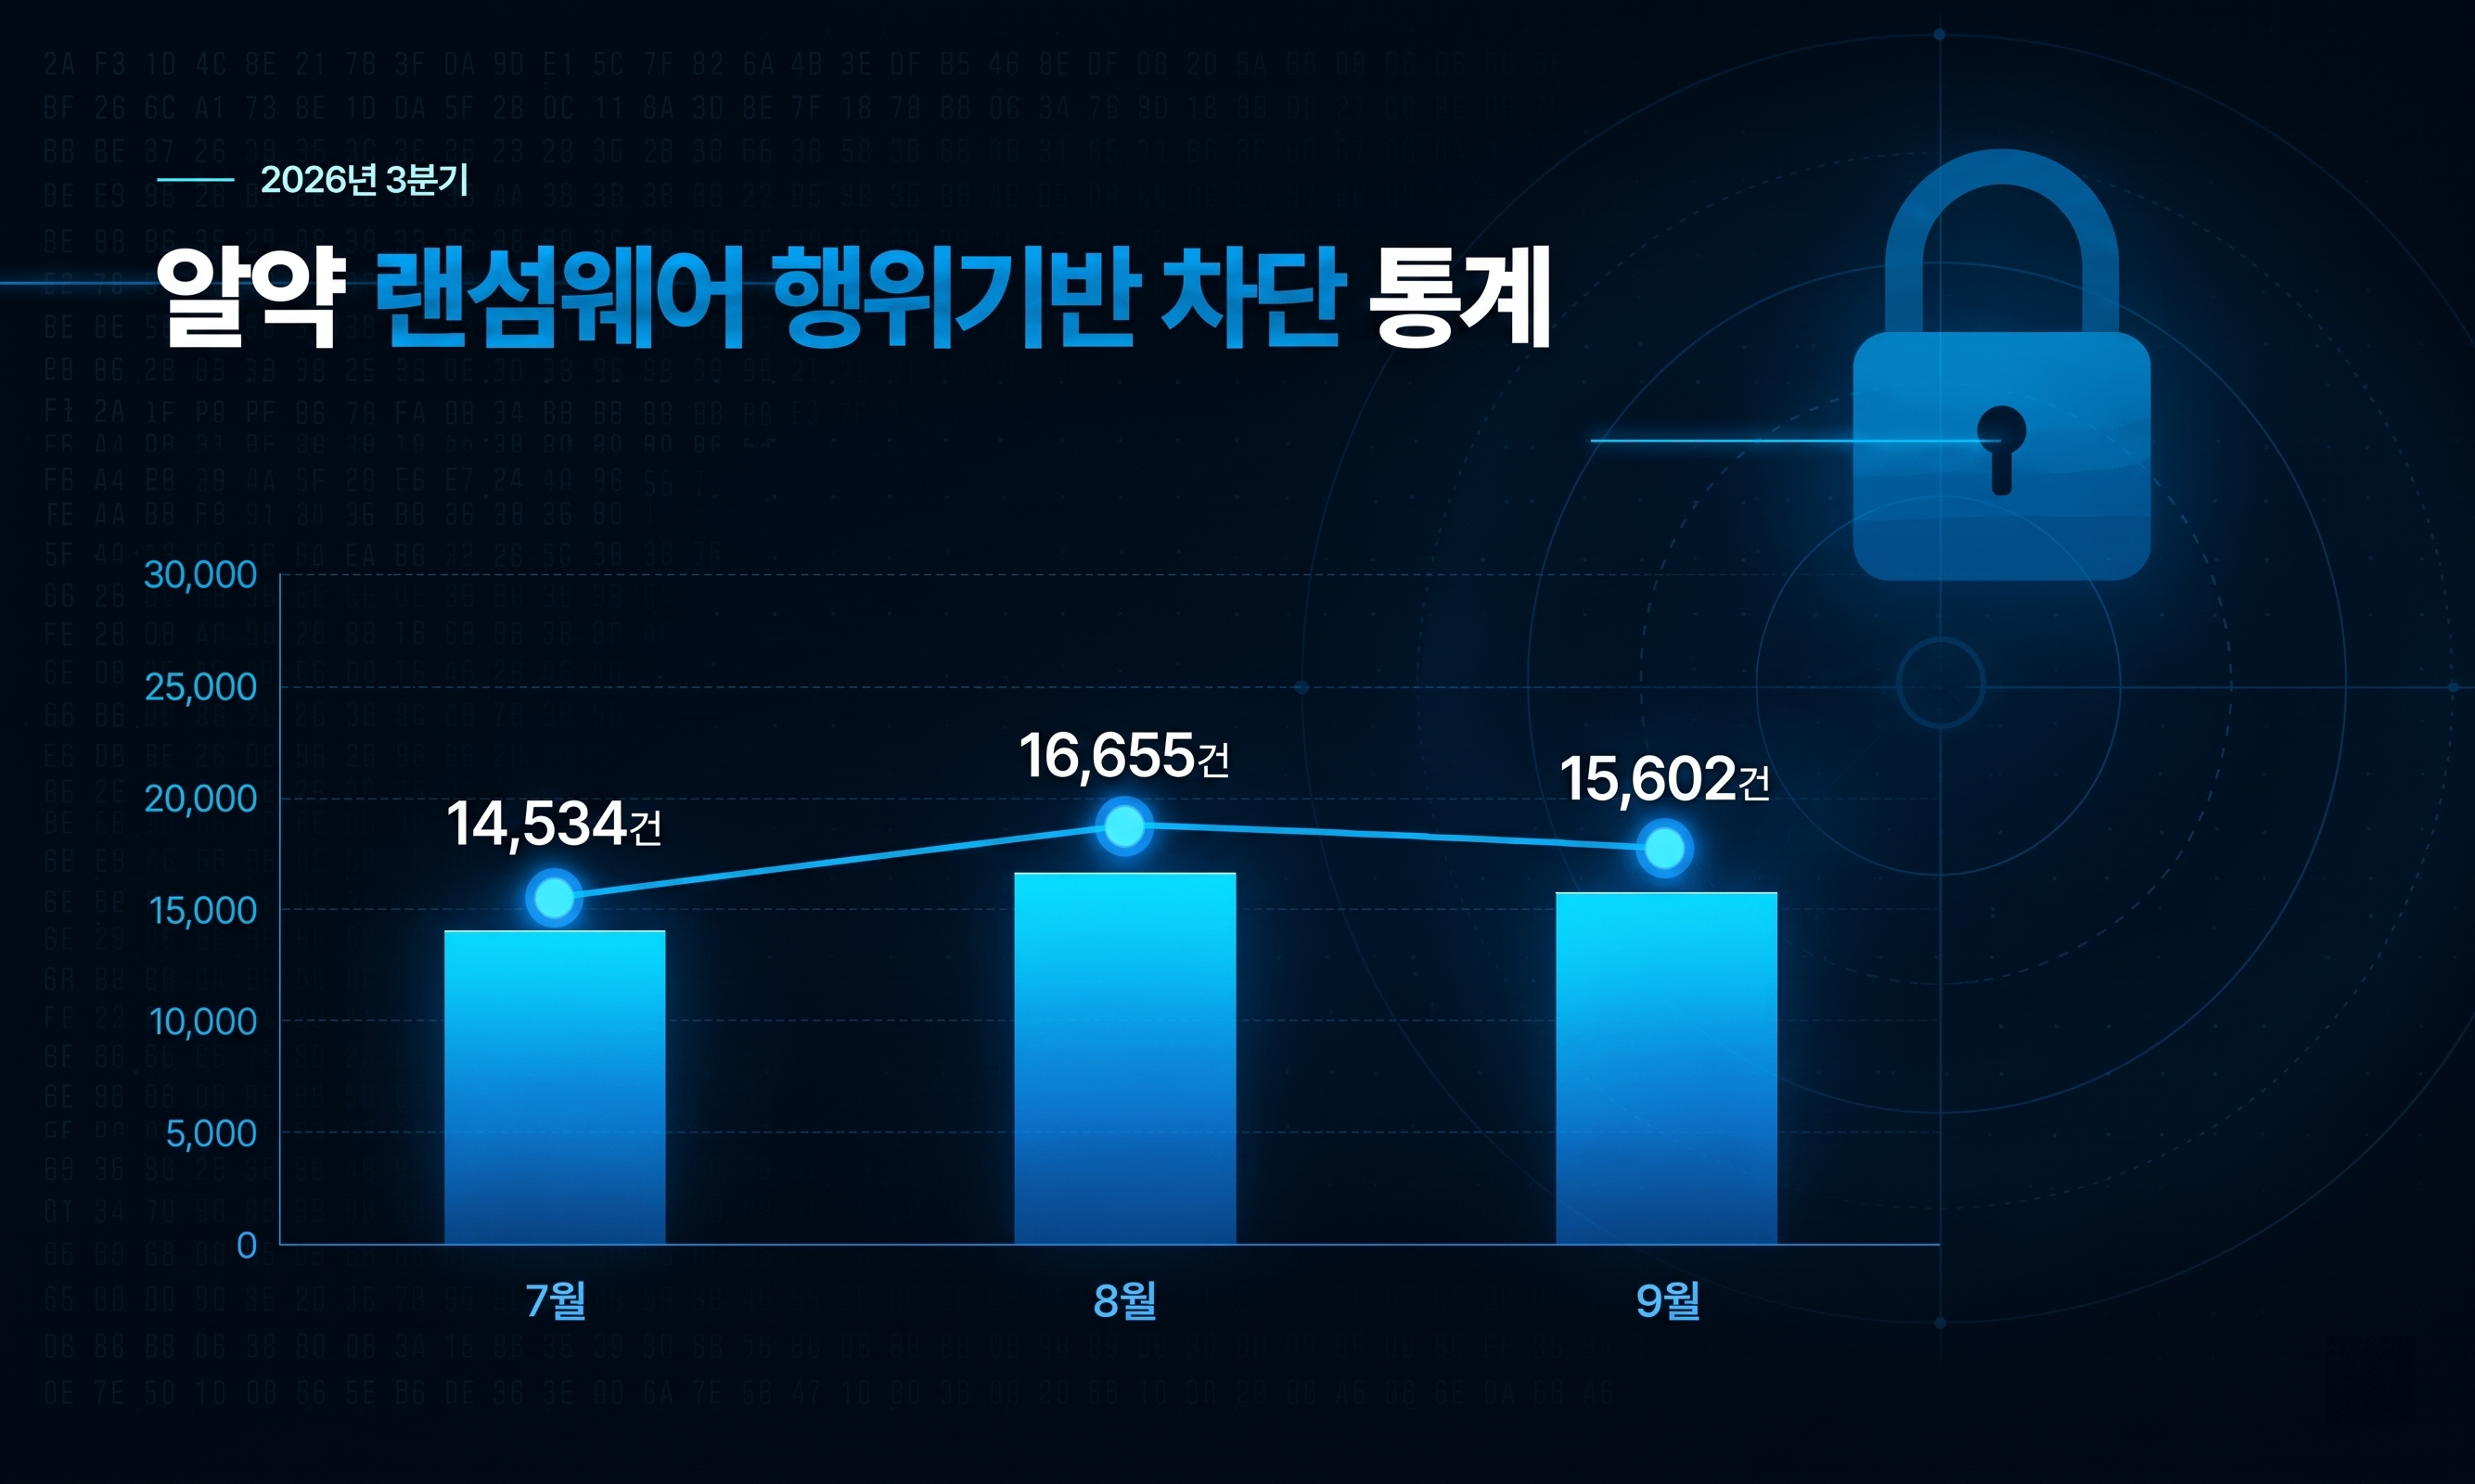
| 월 | 차단 건수 | 전월 대비 |
|---|---|---|
| 7월 | 14,534건 | ▼ 3.2% |
| 8월 | 16,655건 | ▲ 14.6% |
| 9월 | 15,602건 | ▼ 6.3% |
42026년 3분기 랜섬웨어 대응 권고사항
- 원격접속 장비 패치와 침해 여부 점검을 함께 : SonicWall·F5 등 원격접속 장비 취약점을 즉시 패치하고, 패치 이후에도 남는 악성 모듈에 대비해 장비 무결성 점검과 필요 시 재구축, 계정·세션 정보 교체를 진행합니다.
- 외부에 노출된 업무 솔루션 관리 : PLM(Windchill 등)·파일 전송 솔루션처럼 핵심 데이터를 다루는 솔루션의 인터넷 노출을 최소화하고, KEV 등재 취약점은 최우선으로 패치합니다.
- 데이터 탈취형 갈취 대비 : 몸값을 지불해도 탈취된 데이터는 안전해지지 않습니다. 데이터 유출 방지(DLP), 중요 데이터 접근 통제, 대량 반출 이상행위 탐지를 강화합니다.
- 클라우드 자격증명·서비스 계정 관리 : 클라우드 서비스 계정(서비스 주체)의 권한을 최소화하고, 핵심 자원에는 리소스 잠금과 삭제 방지 설정을 적용합니다.
- AI·개발 도구의 노출 점검 : Langflow 등 LLM 앱 개발 도구가 인터넷에 노출되어 있지 않은지 점검하고, 그 안에 저장된 API 키·자격증명을 분리해 관리합니다.
- 원격관리 도구(MSP) 보안 점검 : N-central·ScreenConnect 등 원격관리 도구를 최신 상태로 유지하고, 협력사 접근 권한을 최소화해 상시 모니터링합니다.
- 오프라인 백업과 행위 기반 탐지 운영 : 복구 불가능한 파괴형 공격에 대비해 오프라인·불변(immutable) 백업을 유지하고, 시그니처를 넘어 행위 기반 탐지 체계를 운영합니다.
'전문가 기고' 카테고리의 다른 글
| 2026년 2분기 랜섬웨어 동향보고서 (0) | 2026.07.08 |
|---|---|
| 2026년 1분기 랜섬웨어 동향보고서 (0) | 2026.05.08 |
| 2025년 4분기 알약 랜섬웨어 행위기반 차단 건수 총 59,162건! (0) | 2026.01.15 |
| 2025년 보안 위협 회고 및 2026년 보안 위협 전망 (0) | 2025.12.22 |
| 2025년 3분기 알약 랜섬웨어 행위기반 차단 건수 총 58,466건! (0) | 2025.10.20 |
댓글 영역