


상세 컨텐츠
본문
A Google Docs Bug Could Have Allowed Hackers See Your Private Documents
구글이 공격자가 민감 구글 문서를 악성 웹사이트에 삽입하는 것 만으로 해당 문서의 스크린샷을 훔치도록 허용하는 취약점을 패치했습니다.
이 보안 취약점은 지난 7월 9일 보안 연구원인 Sreeram KL이 발견하여 구글의 취약점 보상 프로그램을 통해 상금으로 3133.70달러를 받았습니다.
구글 문서를 포함한 많은 구글의 제품이 사용자가 스크린샷을 포함하여 피드백을 보낼 수 있는 “의견 보내기” 또는 “구글 문서 개선 참여하기”와 같은 옵션을 지원합니다.
하지만, 해당 피드백 기능은 동일한 기능을 서비스에 복제하는 대신 구글의 메인 웹사이트 ("www.google.com")에 배포되고, "feedback.googleusercontent.com” 팝업 창의 콘텐츠를 로드하는 iframe 요소를 통해 다른 도메인에 통합됩니다.
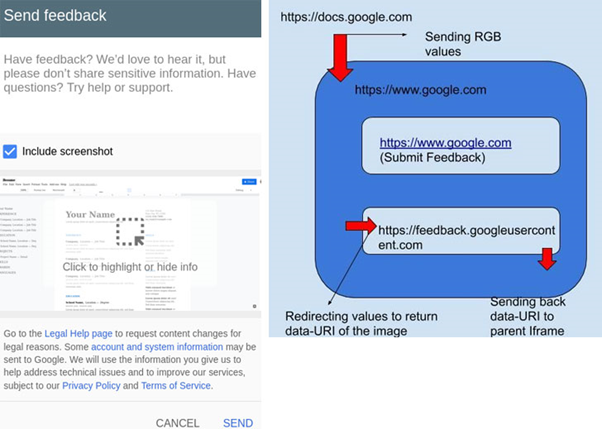
즉, 구글 문서 창의 스크린샷이 포함될 때 이미지를 렌더링 하려면 모든 픽셀의 RGB값을 상위 도메인인 www.google.com으로 전송해야 합니다. 이후 피드백의 도메인으로 해당 RGB 도메인을 이동시키고, 이미지를 구성한 후 Base64로 인코딩된 포맷으로 다시 보냅니다.
하지만 Sreeram은 해당 메시지가 "feedback.googleusercontent.com"으로 전달되는 방식에서 버그를 발견했습니다. 공격자는 이 버그를 악용하여 프레임을 임의의 외부 웹사이트로 수정해 원래 구글의 서버에 업로드되어야 할 구글 문서 스크린샷을 훔칠 수 있게 됩니다.
이 취약점은 구글 문서 도구의 도메인에 X-Frame-Options 헤더가 없기 때문에 발생하며, 공격자가 메시지의 타깃 출처를 변경하고 페이지와 그 안에 포함된 프레임간의 cross-origin 통신을 악용할 수 있게 됩니다.
공격을 실행하기 위해서는 “피드백 보내기” 버튼을 누르는 등 사용자의 조작이 필요하지만, 취약점을 쉽게 악용해 업로드된 스크린샷의 URL을 알아내어 악성 사이트로 유출할 수 있게 됩니다.
구글 문서 파일을 악성 사이트 내 iFrame에 내장시켜 피드백 팝업 프레임을 하이잭해 공격자가 원하는 도메인의 내용을 표시하는 방식으로 공격이 실행될 수 있습니다.
출처:
https://thehackernews.com/2020/12/a-google-docs-bug-could-have-allowed.html
https://blog.geekycat.in/google-vrp-hijacking-your-screenshots/
'국내외 보안동향' 카테고리의 다른 글
| 윈도우, 리눅스 서버를 모네로 채굴기로 사용하는 새로운 웜 발견 (0) | 2020.12.31 |
|---|---|
| 미 재무부, 코로나19 백신 연구를 노리는 랜섬웨어 경고해 (0) | 2020.12.30 |
| GitHub에서 호스팅되는 악성코드, Imgur 이미지에서 Cobalt Strike 페이로드 계산해 내 (0) | 2020.12.29 |
| Nefilim 랜섬웨어, 월풀에서 훔친 데이터 유출해 (0) | 2020.12.29 |
| Emotet 봇넷 돌아와, 하루 10만명 공격해 (0) | 2020.12.28 |
댓글 영역